Исследование
«СерчИнформ» изучила состояние информационной безопасности в московских организациях в 2026 году. Респондентами стали 120 специалистов по ИБ из государственных и коммерческих компаний разного масштаба. Главный вывод: внутренних нарушений стало больше, а нейросети из аутсайдера среди каналов утечки превратились в одного из лидеров.
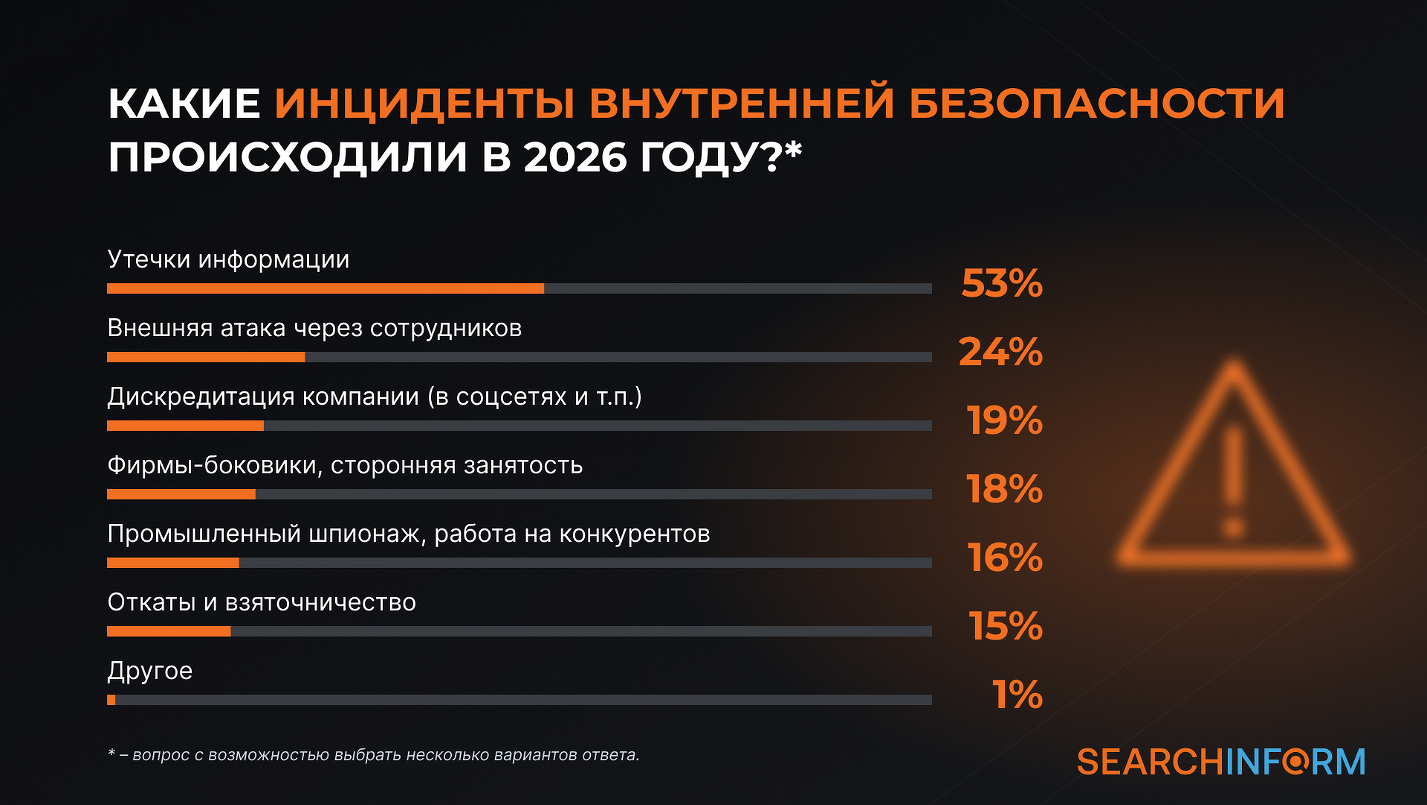
О внутренних инцидентах в этом году сообщили 72% опрошенных специалистов, годом ранее таких было 59%. Чаще всего компании сталкивались с утечками данных (53%). Далее идут внешние атаки, проведенные через сотрудников (24%), дискредитация компании (19%), работа сотрудников на «фирмы-боковики» и сторонняя занятость (18%), промышленный шпионаж в пользу конкурентов (16%) и откаты (15%).
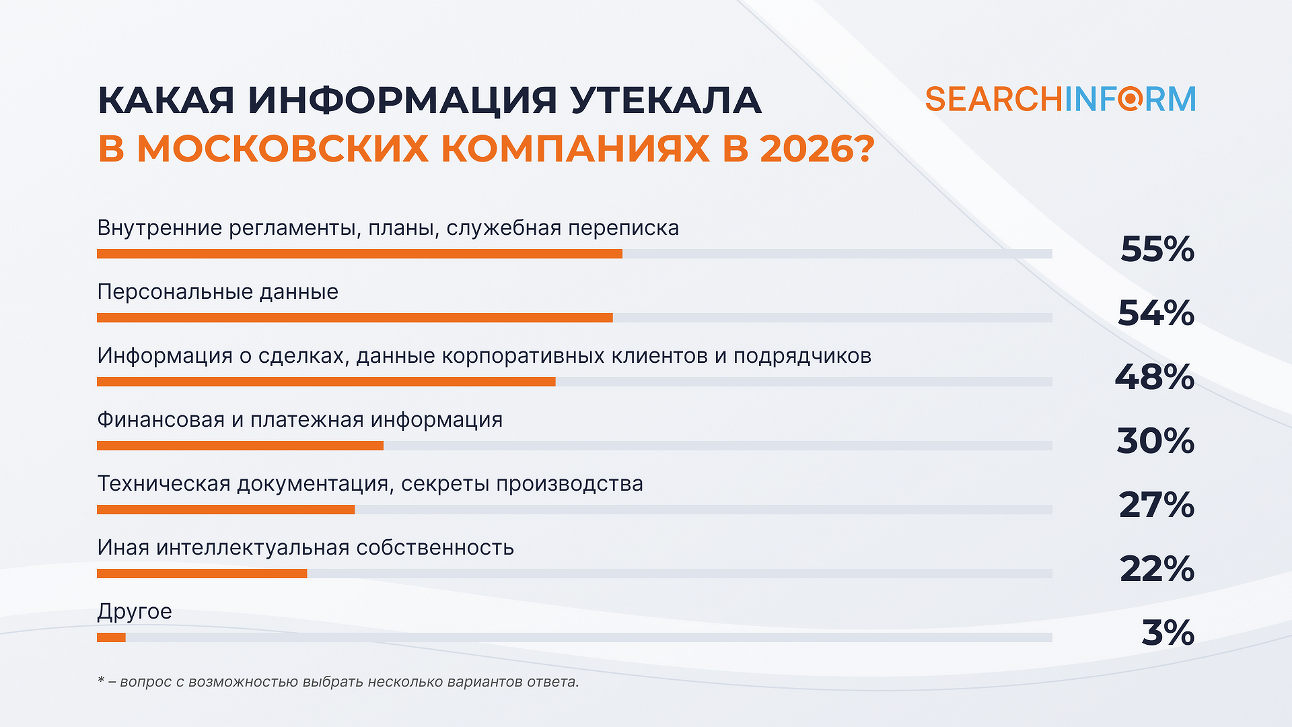
Больше всего злоумышленников интересовали внутренние регламенты, планы и служебная переписка: с попытками их слить столкнулись 55% компаний. Почти столько же (54%) пострадали от кражи персональных данных, а 48% потеряли сведения о сделках, клиентах и подрядчиках. Утечки финансовой документации зафиксировали 30% респондентов, технической — 27%.
Сильнее всего за год изменилась роль нейросетевых сервисов. В 2025 году с утечкой конфиденциальных данных через ИИ сталкивались только 6% московских организаций, теперь таких уже 40%. Впереди остались лишь мессенджеры (62%) и электронная почта (57%). Съемные носители и облачные сервисы стали источником утечек у трети опрошенных.
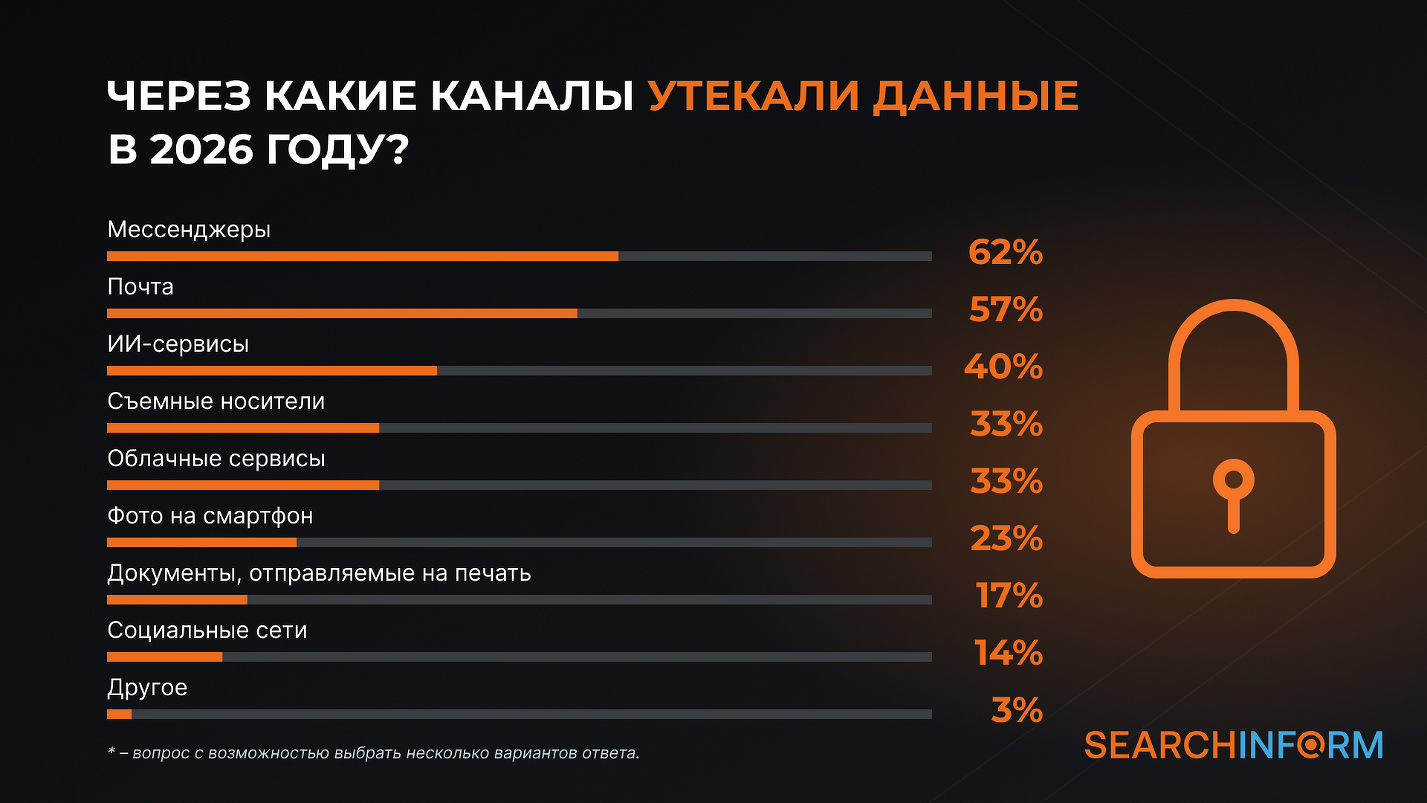
«В 2025 г. ИИ-сервисы замыкали десятку популярных каналов. В этом году ИИ-сервисы уже третьи по популярности, то есть тенденция однозначна – ИИ закрепился как основной канал утечки. Проблема в том, что чаще сотрудники не понимают, какие данные критичны, и загружают их в нейросеть, чтобы быстрее выполнить задачу. Компании встают перед выбором: запретить сотрудникам использовать ИИ-инструменты и терять конкурентные преимущества или допустить использование ИИ и рисковать конфиденциальными данными. Но запрещать сотрудникам пользоваться нейросетями при этом не обязательно: достаточно определить, какие данные нельзя передавать в ИИ, и контролировать это техническими средствами», – сказал заместитель генерального директора по инновационной деятельности «СерчИнформ» Алексей Парфентьев.
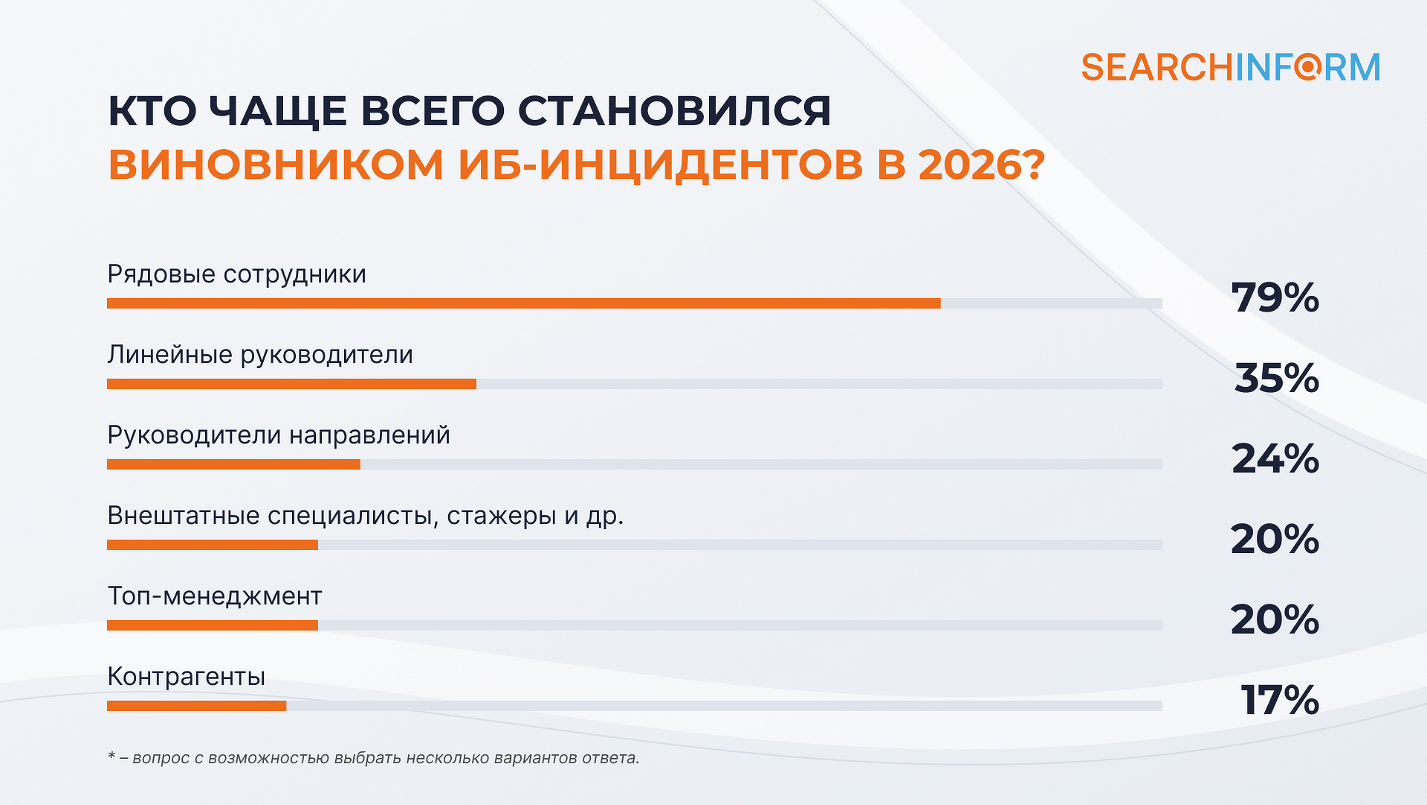
Виновниками инцидентов чаще всего оказывались рядовые сотрудники: с их нарушениями имели дело 79% организаций. При этом руководители тоже стали нарушать правила чаще. Линейных руководителей в числе виновных назвали 35% компаний (в 2025 году — 30%), руководителей направлений — 24% (22% годом ранее).
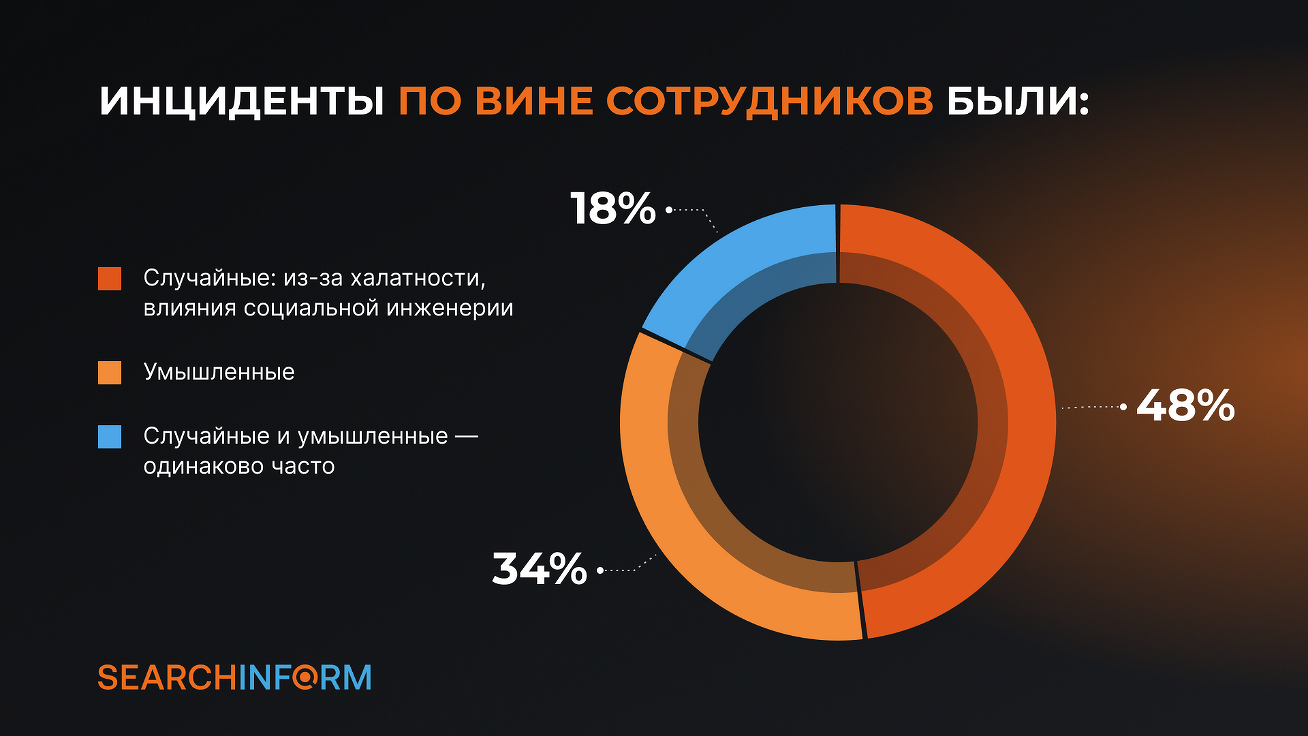
В большинстве случаев нарушения были непреднамеренными: из-за халатности или под влиянием социальной инженерии, как сообщили 48% респондентов. Умышленно правила нарушали, по данным 34% опрошенных, а в 18% компаний случайные и намеренные инциденты встречались одинаково часто.
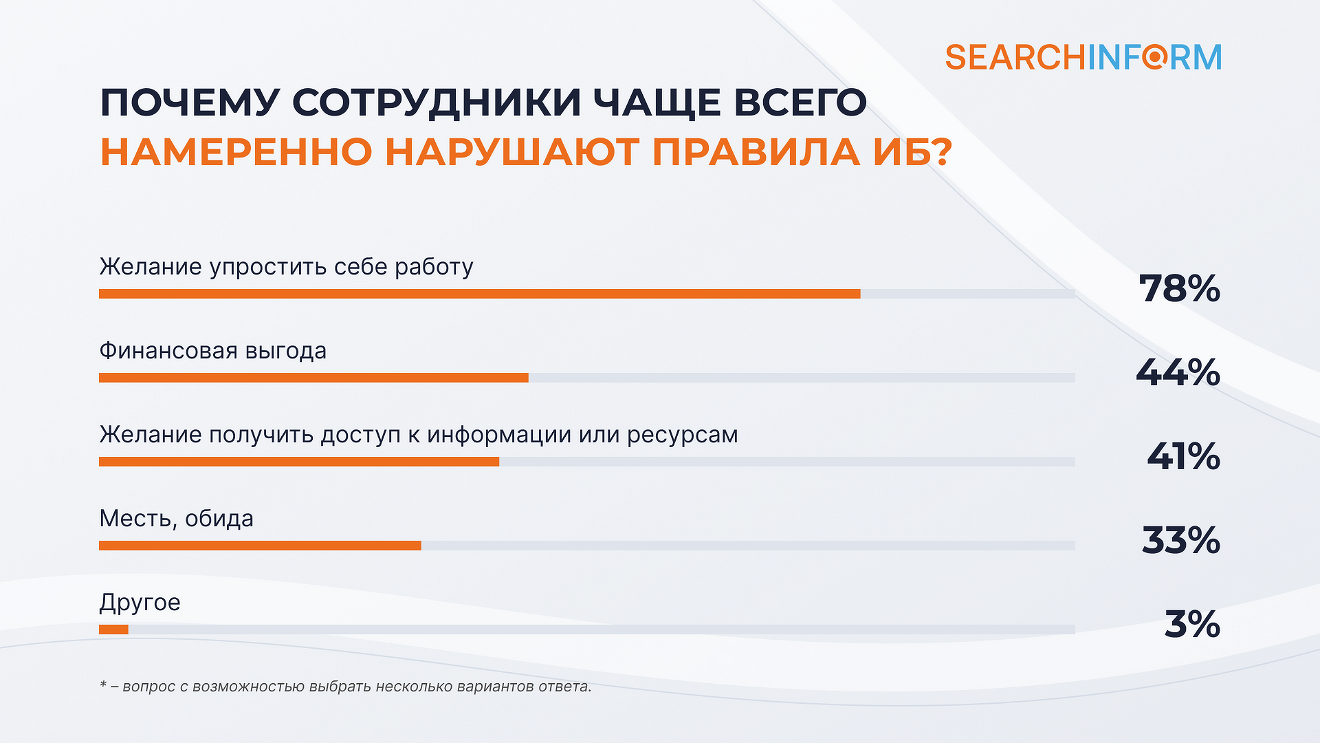
Причина почти всегда бытовая. Три четверти респондентов (78%) говорят, что сотрудники нарушают правила, чтобы упростить себе работу: например, отправляют файлы на личную почту, чтобы доделать задачу дома, или делятся паролем с коллегой. Финансовую выгоду назвали на втором месте (44%), желание получить доступ к информации или ресурсам — на третьем (41%).
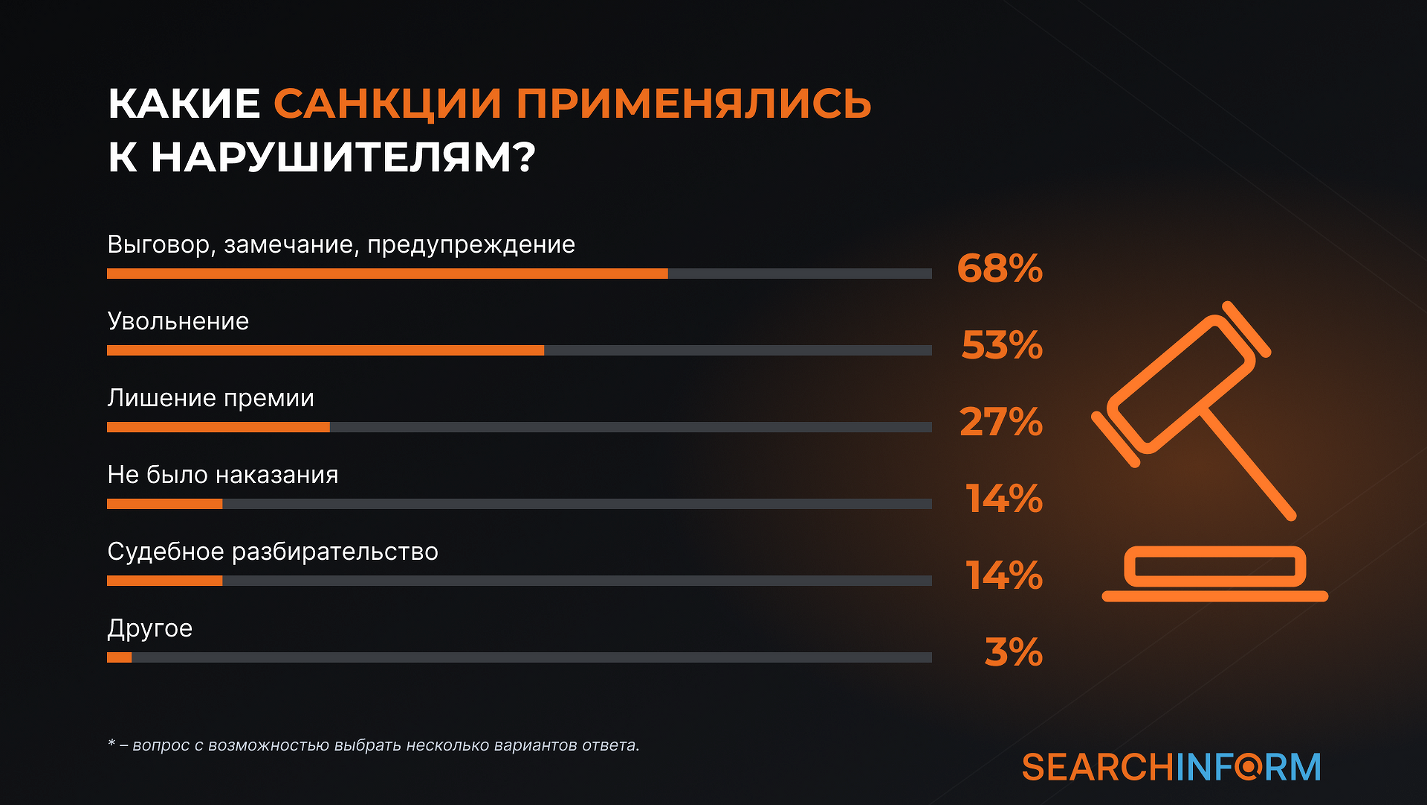
Наказывают нарушителей, как правило, мягко: выговор, предупреждение или замечание — в 68% компаний, где были инциденты. Увольнение применяли 53% организаций. До суда доходили только 14%, и столько же не наказывали виновных вовсе.
«Суды признают разглашением передачу конфиденциальных данных за пределы информационных систем компании. И в судебной практике множество случаев, когда законными признавались дисциплинарные взыскания за пересылку данных на личную почту или аккаунт сотрудника, чьи трудовые обязанности предполагали работу с этими сведениями. В 2026 г. московский суд признал законным увольнение топ-менеджера, которая загрузила данные о клиентах в ИИ-сервис. В компании действовал режим коммерческой тайны. За такие нарушения компанию могут оштрафовать за утечку персональных данных и незаконную передачу данных за рубеж. Поэтому так называемый «теневой ИИ» становится для организаций реальной угрозой. Чтобы минимизировать риск экономических потерь и штрафа, организациям необходимо урегулировать в локальных актах правила доступа к информации и ее обработки, в т.ч. с помощью ИИ, довести эти документы до сотрудников, контролировать операции пользователей с защищаемыми данными и объектами ИС», – сказал специалист по связям с государственными органами «СерчИнформ» Дмитрий Вощуков.
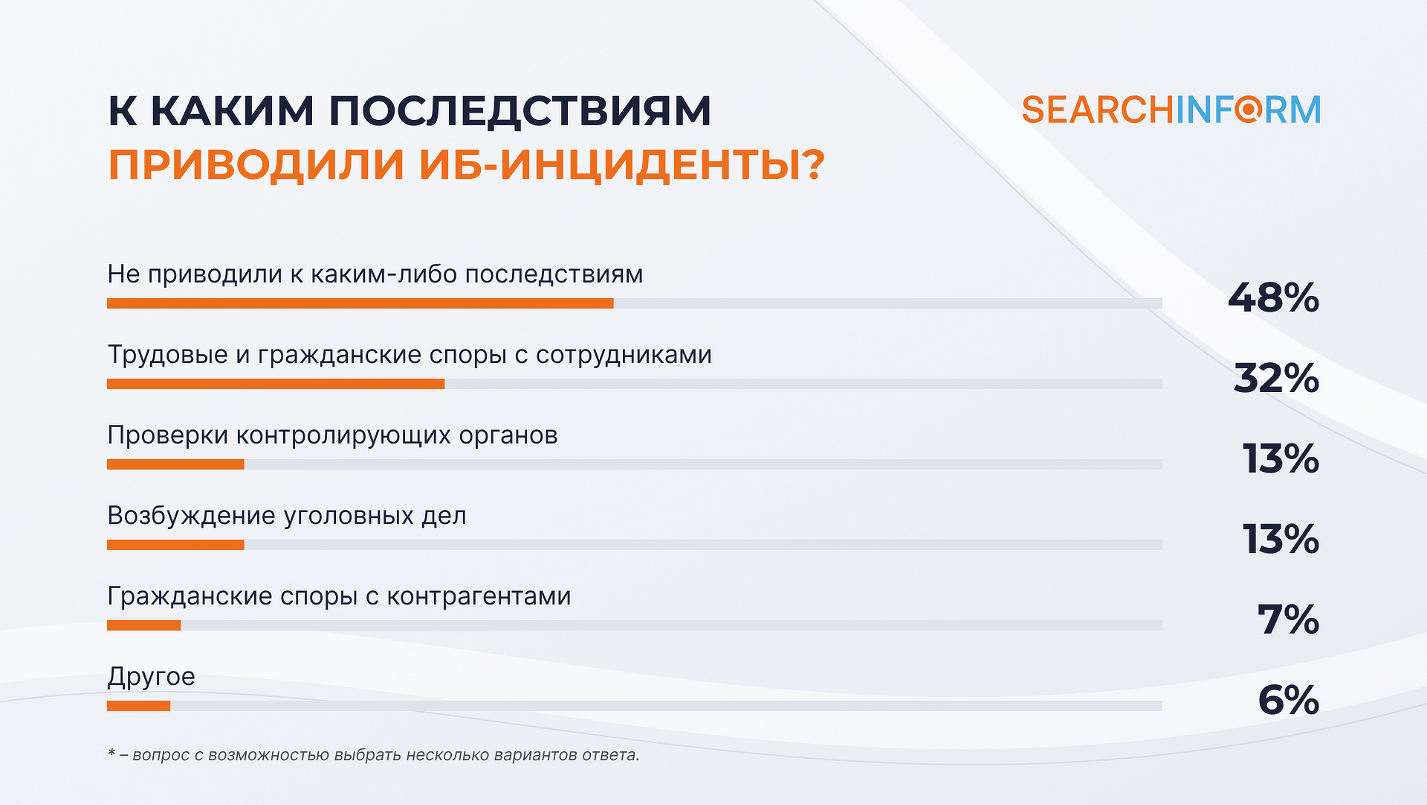
Почти половина опрошенных (48%) заявили, что инциденты не имели для компании последствий. У остальных дело часто заканчивалось разбирательствами: трудовые и гражданские споры с сотрудниками возникали у 32% организаций, проверки контролирующих органов — у 13%, уголовные дела — тоже у 13%, а гражданские споры с контрагентами — у 7%.
«СерчИнформ» проводит исследование «Ситуация с ИБ в компаниях России» десятый год подряд. В нем участвуют специалисты по информационной безопасности из компаний разных отраслей, а опрос приурочен к ежегодной серии конференций «СерчИнформ». По ряду вопросов респонденты могли выбирать несколько вариантов ответа.